Nicholas Moore, de 24 años, de Springfield, Tennessee, se declaró culpable de acceso informático no autorizado a múltiples sistemas del gobierno estadounidense.
El caso representa una violación significativa de la infraestructura digital del tribunal más alto del país y expone debilidades en las prácticas de gestión de credenciales del gobierno.
Incumplimiento del sistema de archivo de la Corte Suprema
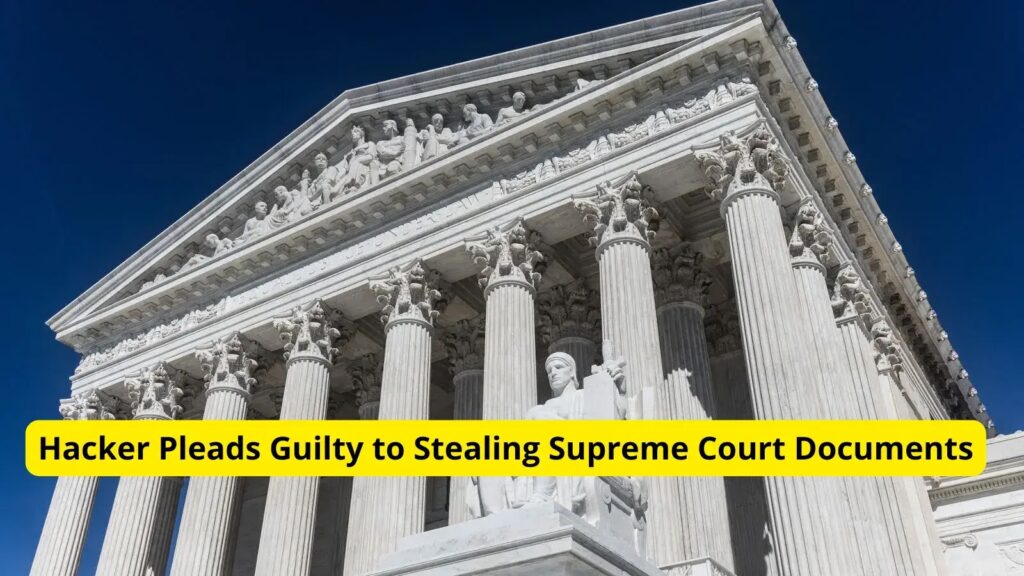
Moore accedió al sistema de presentación electrónica restringida de la Corte Suprema de EE. UU. al menos 25 veces entre el 29 de agosto de 2023 y el 22 de octubre de 2023, utilizando credenciales robadas a un usuario autorizado.
El sistema de archivo está diseñado únicamente para personal autorizado y contiene documentos judiciales confidenciales, expedientes de casos e información judicial.
Moore frecuentemente regresaba al sistema comprometido varias veces en el mismo día, lo que indica acceso persistente y actividades de reconocimiento.
En particular, Moore documentó su intrusión tomando capturas de pantalla de la interfaz del sistema de archivos de la Corte Suprema que muestran los detalles de las víctimas y publicándolas en su cuenta de Instagram @ihackedthegovernment.
Esta divulgación pública del acceso al sistema gubernamental representa una grave falla de seguridad operativa, ya que el atacante anunció abiertamente la violación en una plataforma de redes sociales.
Moore utilizó el robo de credenciales como su principal vector de ataque, comprometiendo cuentas de usuarios autorizados en tres sistemas federales diferentes.
Entre el 17 de agosto y el 13 de octubre de 2023, Moore utilizó credenciales robadas de MyAmeriCorps para acceder a los sistemas de AmeriCorps y extraer información personal de la cuenta de un usuario autorizado. Luego publicó los datos personales de la víctima en su cuenta de Instagram.
El atacante también comprometió las credenciales de inicio de sesión de un veterano del Cuerpo de Marines de EE. UU. para acceder al Departamento de Asuntos de Veteranos «MyHealthEVet» en cinco ocasiones entre el 14 de septiembre y el 14 de octubre de 2023.
Esta violación expuso datos médicos confidenciales, incluidos medicamentos recetados e información de salud. Moore publicó los registros médicos privados del veterano en Instagram mientras se jactaba de tener acceso a los sistemas de VA.
Acusó a Moore de un cargo de fraude informático, un delito grave de clase A. Se enfrenta a hasta un año de prisión y multas de hasta 100.000 dólares cuando sea sentenciado el 17 de abril de 2026 ante la jueza Beryl A. Howell en el Tribunal de Distrito de Estados Unidos en Washington, DC.
La investigación involucró a la Unidad de Inteligencia de Protección Policial de la Corte Suprema, la Oficina de Campo del FBI en Washington, la Oficina del Inspector General para Asuntos de Veteranos y la Oficina del Inspector General de AmeriCorps.
Los fiscales federales adjuntos John Borchert y Rami Sibay procesaron el caso en nombre del Distrito de Columbia.
El caso destaca las debilidades persistentes en la gestión de credenciales gubernamentales y los riesgos que surgen cuando las credenciales de inicio de sesión de los empleados se ven comprometidas, lo que permite a los atacantes acceder a múltiples sistemas críticos sin crear mecanismos de autenticación adicionales.
Follow us on Google News , LinkedIn and X to Get More Instant Updates. Set Cyberpress as a Preferred Source in Google.