
Los anunciantes de Facebook en Vietnam están siendo atacados por un ladrón de información previamente desconocido VietnamCredCare Al menos a partir de agosto de 2022.
El malware «destaca por su capacidad para filtrar automáticamente las cookies de sesión de Facebook y las credenciales robadas de los dispositivos comprometidos, y evaluar si estas cuentas administran perfiles comerciales y mantienen un saldo positivo para los meta anuncios», dijo Group-IB-k, con sede en Singapur. Un nuevo informe compartido con The Hacker News.
El objetivo final del esquema de distribución de malware a gran escala es facilitar la adquisición de cuentas corporativas de Facebook, dirigidas a individuos vietnamitas que administran los perfiles de Facebook de importantes empresas y organizaciones.
Los actores de amenazas detrás de la operación utilizan las cuentas de Facebook confiscadas con éxito para publicar contenido político o difundir phishing y estafas de afiliados para obtener ganancias financieras.
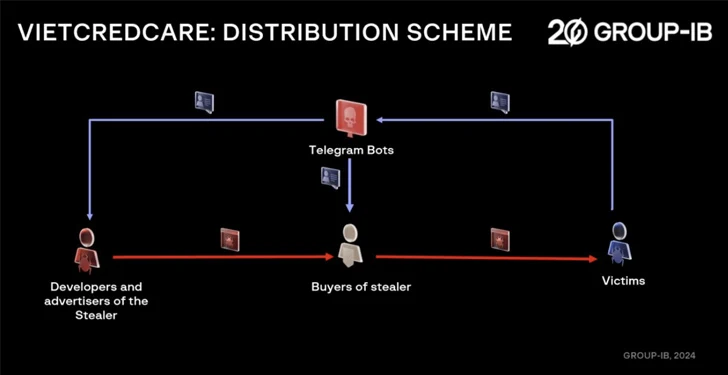
VietCredCare se ofrece a otros posibles ciberdelincuentes mediante un modelo de robo como servicio y se anuncia en Facebook, YouTube y Telegram. Lo calificaron como administrado por personas que hablan vietnamita.
Los clientes tienen la opción de comprar acceso a una botnet administrada por desarrolladores de malware o adquirir acceso al código fuente para reventa o uso personal. También cuentan con un bot de Telegram personalizado para extraer y entregar credenciales de un dispositivo infectado.
El malware basado en .NET se distribuye a través de enlaces a sitios falsos en publicaciones de redes sociales y plataformas de mensajería instantánea, haciéndose pasar por software legítimo como Microsoft Office o Acrobat Reader para engañar a los visitantes para que lo instalen.
Uno de sus principales puntos de venta es su capacidad para extraer credenciales, cookies e ID de sesión de navegadores web como Google Chrome, Microsoft Edge y Cốc Cốc, lo que indica una perspectiva vietnamita.
También puede recuperar la dirección IP de una víctima, verificar si un perfil de Facebook es una empresa y evaluar si publica anuncios, al mismo tiempo que deshabilita y agrega la interfaz de escaneo antimalware de Windows (AMSI), que toma medidas para evitar la detección. a la lista de exclusión de Antivirus de Windows Defender.
«La funcionalidad principal de filtrado de credenciales de Facebook de VietCredCare pone a las organizaciones del sector público y privado en riesgo de sufrir daños financieros y de reputación si sus cuentas confidenciales se ven comprometidas», dijo Vesta Matveeva, jefa de investigación de delitos de alta tecnología de APAC.
Las credenciales de varias agencias gubernamentales, universidades, plataformas de comercio electrónico, bancos y empresas vietnamitas se han visto comprometidas por malware fraudulento.
VietCredCare es la última incorporación a una larga lista de ladrones de malware, como Ducktail y NodeStealer, que han surgido del ecosistema cibercriminal de Vietnam para atacar cuentas de Facebook.
«El modelo de negocio de robo como servicio permite a los actores de amenazas con poca o ninguna habilidad técnica ingresar al campo del cibercrimen, lo que perjudica a más víctimas inocentes», dijo Group-IB.